Usługi oceny cyberbezpieczeństwa

Nasze usługi w zakresie oceny cyberbezpieczeństwa pozwalają wykryć ukryte, nieprawidłowo skonfigurowane zasoby w chmurze, nieudokumentowane interfejsy API oraz inne uchybienia w zakresie zgodności. Dostarczamy plany działań naprawczych z ustalonymi priorytetami, aby zabezpieczyć Państwa zasoby i zagwarantować gotowość do audytu.

75%+

redukcja krytycznych luk w zabezpieczeniach

100+

przeprowadzonych ocen cyberbezpieczeństwa

90%

Szybsza automatyczna identyfikacja ryzyka

Nasze usługi w zakresie oceny cyberbezpieczeństwa pozwalają wykryć ukryte, nieprawidłowo skonfigurowane zasoby w chmurze, nieudokumentowane interfejsy API oraz inne uchybienia w zakresie zgodności. Dostarczamy plany działań naprawczych z ustalonymi priorytetami, aby zabezpieczyć Państwa zasoby i zagwarantować gotowość do audytu.

85%+

redukcja krytycznych luk w zabezpieczeniach

100+

przeprowadzonych ocen cyberbezpieczeństwa

90%

Szybsza automatyczna identyfikacja ryzyka

Wybierz interesujące Cię usługi oceny ryzyka cyberbezpieczeństwa

    Wybierz wszystkie usługi, które Cię interesują i wyślij do nas maila, a my dostarczymy Ci więcej szczegółów.

    Wyślij e-mail
    Wybierz co najmniej jedną usługę.

    Dziękuję!

    Wiadomość została wysłana.
    Przetworzymy Twoją prośbę i skontaktujemy się z Tobą tak szybko, jak to możliwe.

    Team discussing Odoo development services.

    Nasze usługi oceny cyberbezpieczeństwa

    Nasi 75% Dzięki bazie ekspertów wyższego i średniego szczebla jesteśmy w stanie wykrywać słabe punkty na wszystkich poziomach Państwa ekosystemu: infrastruktury, aplikacji, chmury oraz procesów organizacyjnych.

    • Bezpieczeństwo w chmurze
    • Podatność
    • Testowanie penetracyjne
    • GRC
    • Zapadalność zabezpieczeń
    • Bezpieczeństwo sieci
    • Bezpieczeństwo aplikacji
    • IAM

    Ocena bezpieczeństwa Cloud

    Oceniamy środowiska chmurowe w AWS, Azure, GCP i OCI, sprawdzając konfigurację, zarządzanie tożsamością i kontrole bezpieczeństwa, aby znaleźć lokalizację wszelkich błędnych konfiguracji, które narażają krytyczne zasoby na dodatkowe ryzyko.

    Cloud data privacy shielding sensitive information in a virtual environment.

    Ocena wrażliwych punktów

    Używamy zarówno automatycznego skanowania, jak i ręcznej analizy, aby zidentyfikować słabe punkty w systemach, sieciach i aplikacjach, a następnie dostarczamy kompleksową, priorytetową listę możliwych do wykorzystania luk w zabezpieczeniach, które należy ocenić i naprawić.

    Comprehensive IT infrastructure defense, ensuring only authorized users interact with core systems and confidential information.

    Symulujemy ataki na Twoje środowisko, aby zweryfikować rzeczywistą odporność zabezpieczeń i potwierdzić, które luki w zabezpieczeniach stanowią rzeczywiste ryzyko wpływu na Twoją firmę.

    Security analyst responds to a live system breach notification on a monitoring dashboard in a SOC environment.

    Dokonujemy przeglądu stanu GRC, w tym ładu korporacyjnego, zarządzania ryzykiem i gotowości w odniesieniu do standardów takich jak ISO 27001, NIST, CIS Controls, DORA i SOC 2, a także oceniamy obszary ryzyka braku zgodności.

    Digital GRC system concept used in IT governance and risk management within enterprise software environments.

    Ocena dojrzałości zabezpieczeń

    Oceniamy dojrzałość systemów/infrastruktury cyberbezpieczeństwa, aplikacji i procesów, aby określić, gdzie jesteś narażony na zagrożenia, a następnie tworzymy priorytetowy plan działań naprawczych w oparciu o Twój profil ryzyka.

    Centralized security solution for networks, focusing on robust protection against unauthorized intrusions in corporate environments.

    Ocena bezpieczeństwa sieci

    Dokonujemy przeglądu architektury sieci, segmentacji i monitorowania, aby zidentyfikować wszystkie potencjalne punkty ataku i słabe obszary na obwodzie i w wewnętrznym przepływie ruchu.

    Enterprise network security layer ensures safe transmission of confidential information across digital platforms.

    Ocena bezpieczeństwa aplikacji

    Sprawdzamy aplikacje internetowe i mobilne pod kątem wszelkiego rodzaju luk w zabezpieczeniach, od zagrożeń OWASP Top 10 po błędy uwierzytelniania, niezabezpieczoną obsługę danych i nie tylko, zarówno na froncie, jak i na zapleczu.

    Handheld authentication confirms secure access to company networks and files via encrypted connection.

    Ocena zarządzania tożsamością i dostępem

    Analizujemy metody uwierzytelniania, zasady dostępu i zarządzanie uprawnieniami, aby odkryć słabe punkty w zarządzaniu tożsamością, które atakujący wykorzystują do bocznego przemieszczania się w środowisku.

    Accessing a centralized analytics portal to evaluate company operations and outcomes.

    Ocena bezpieczeństwa Cloud

    Oceniamy środowiska chmurowe w AWS, Azure, GCP i OCI, sprawdzając konfigurację, zarządzanie tożsamością i kontrole bezpieczeństwa, aby znaleźć lokalizację wszelkich błędnych konfiguracji, które narażają krytyczne zasoby na dodatkowe ryzyko.

    Cloud data privacy shielding sensitive information in a virtual environment.

    Ocena wrażliwych punktów

    Używamy zarówno automatycznego skanowania, jak i ręcznej analizy, aby zidentyfikować słabe punkty w systemach, sieciach i aplikacjach, a następnie dostarczamy kompleksową, priorytetową listę możliwych do wykorzystania luk w zabezpieczeniach, które należy ocenić i naprawić.

    Comprehensive IT infrastructure defense, ensuring only authorized users interact with core systems and confidential information.

    Testowanie penetracyjne

    Symulujemy ataki na Twoje środowisko, aby zweryfikować rzeczywistą odporność zabezpieczeń i potwierdzić, które luki w zabezpieczeniach stanowią rzeczywiste ryzyko wpływu na Twoją firmę.

    Zobacz więcejRight arrow icon. Security analyst responds to a live system breach notification on a monitoring dashboard in a SOC environment.

    Ocena zarządzania, ryzyka i zgodności (GRC)

    Dokonujemy przeglądu stanu GRC, w tym ładu korporacyjnego, zarządzania ryzykiem i gotowości w odniesieniu do standardów takich jak ISO 27001, NIST, CIS Controls, DORA i SOC 2, a także oceniamy obszary ryzyka braku zgodności.

    Zobacz więcejRight arrow icon.Digital GRC system concept used in IT governance and risk management within enterprise software environments.

    Ocena dojrzałości zabezpieczeń

    Oceniamy dojrzałość systemów/infrastruktury cyberbezpieczeństwa, aplikacji i procesów, aby określić, gdzie jesteś narażony na zagrożenia, a następnie tworzymy priorytetowy plan działań naprawczych w oparciu o Twój profil ryzyka.

    Centralized security solution for networks, focusing on robust protection against unauthorized intrusions in corporate environments.

    Ocena bezpieczeństwa sieci

    Dokonujemy przeglądu architektury sieci, segmentacji i monitorowania, aby zidentyfikować wszystkie potencjalne punkty ataku i słabe obszary na obwodzie i w wewnętrznym przepływie ruchu.

    Enterprise network security layer ensures safe transmission of confidential information across digital platforms.

    Ocena bezpieczeństwa aplikacji

    Sprawdzamy aplikacje internetowe i mobilne pod kątem wszelkiego rodzaju luk w zabezpieczeniach, od zagrożeń OWASP Top 10 po błędy uwierzytelniania, niezabezpieczoną obsługę danych i nie tylko, zarówno na froncie, jak i na zapleczu.

    Handheld authentication confirms secure access to company networks and files via encrypted connection.

    Ocena zarządzania tożsamością i dostępem

    Analizujemy metody uwierzytelniania, zasady dostępu i zarządzanie uprawnieniami, aby odkryć słabe punkty w zarządzaniu tożsamością, które atakujący wykorzystują do bocznego przemieszczania się w środowisku.

    Accessing a centralized analytics portal to evaluate company operations and outcomes.
    Hays logo.Spar logo. Tietoevry logo. BS2 logo. Digital science logo. GMV. CBQK.QA logo. Topcon logo.NTT Data logo. Familux Resorts logo. LAPRAAC logo.
    Hays logo.Spar logo. Tietoevry logo. BS2 logo. Digital science logo. GMV. CBQK.QA logo. Topcon logo.NTT Data logo. Familux Resorts logo. LAPRAAC logo.
    Hays logo.Spar logo. GMV. Tietoevry logo. BS2 logo. Digital science logo. CBQK.QA logo. GMV.
    Hays logo.Spar logo. GMV. Tietoevry logo. BS2 logo. Digital science logo. CBQK.QA logo.
    Topcon logo.NTT Data logo. Familux Resorts logo. LAPRAAC logo.
    Topcon logo.NTT Data logo. Familux Resorts logo. LAPRAAC logo.

    Rozwiązujemy typowe wyzwania związane z cyberbezpieczeństwem

    Nasze usługi oceny ryzyka cyberbezpieczeństwa koncentrują się na scenariuszach, w których luki w zabezpieczeniach stwarzają największe ryzyko biznesowe, od transakcji fuzji i przejęć po terminy regulacyjne.

    • Analiza due diligence fuzji i przejęć

    W przypadku fuzji firm pomagamy w identyfikacji ukrytych zagrożeń związanych z ich systemami IT i nieudokumentowanych luk w zabezpieczeniach, aby zmniejszyć ryzyko odziedziczenia zagrożonej infrastruktury po przejmowanym podmiocie.
    • Audyty zgodności z przepisami

    Identyfikujemy zagrożenia dla zgodności przed formalnymi audytami regulacyjnymi, dzięki czemu Twoja firma nie ponosi znaczących kar finansowych ani sankcji regulacyjnych.
    • Szybka migracja do chmury

    Oceniamy ślad w chmurze podczas szybkich migracji cyfrowych, aby zidentyfikować krytyczne błędne konfiguracje, zanim staną się one wektorami ataków w nowym środowisku.
    • Ryzyko związane z łańcuchem dostaw i dostawcami

    Oceniamy integracje stron trzecich i punkty dostępu dostawców, aby zweryfikować, czy partnerzy zewnętrzni stosują kontrole bezpieczeństwa zgodnie z wymaganiami organizacji.

    Czy krytyczne zasoby są odpowiednio chronione?

    Uzyskaj jasny obraz swojego stanu bezpieczeństwa dzięki bezpłatnej konsultacji.

    Case studies

    Przeprojektowanie i przebudowa strony internetowej MedSpa Network
    2 miesięcy od rozpoczęcia projektu do premiery
    3-5 liczba potencjalnych klientów tygodniowo wzrosła z 1 miesięcznie
    Zobacz studium przypadku
    Client review logo. Opinia klienta
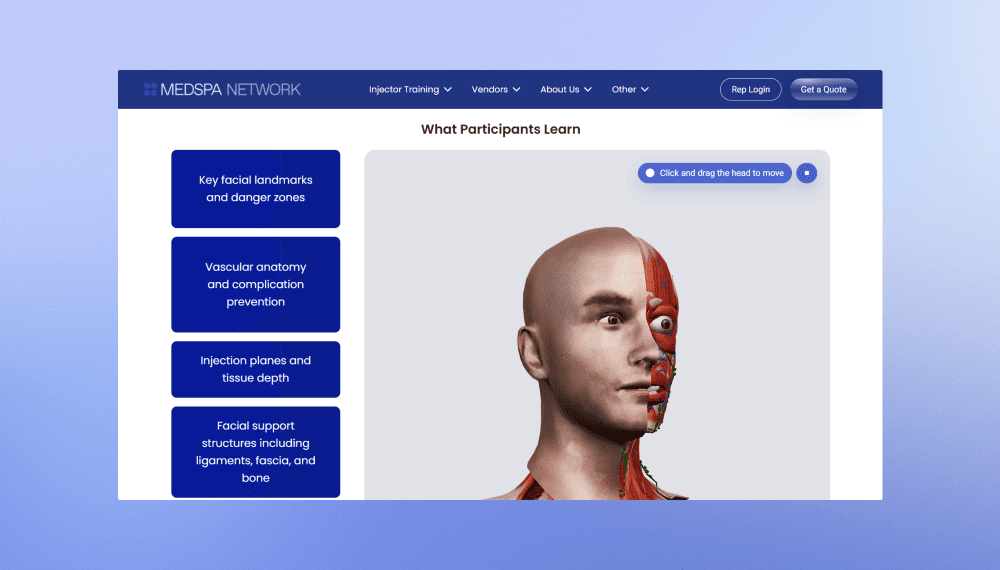
    MedSpa Network website redesign and rebuild.
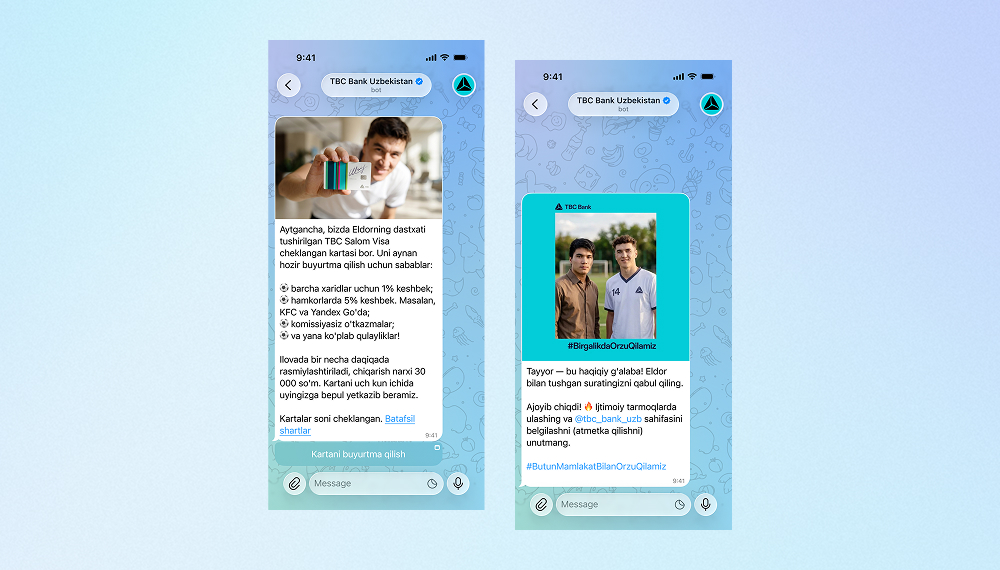
    Bot oparty na sztucznej inteligencji na potrzeby kampanii marketingowej TBC Banku
    Firma Innowise stworzyła dwujęzycznego bota na Telegramie, który generuje selfie tworzone przez sztuczną inteligencję z udziałem gwiazdy piłki nożnej, pełniącej rolę ambasadora marki TBC Bank.
    3,000 zaangażowani użytkownicy
    2 obsługiwane języki
    Zobacz studium przypadku
    Client review logo. Opinia klienta
    AI Telegram bot..
    Określenie strategii produktowej dla platformy pożyczkowej Bitlendex opartej na bitcoinie
    Firma Innowise przeprowadziła fazę analizy wstępnej dla Bitlendex, pomagając klientowi przekształcić koncepcję produktu na wczesnym etapie rozwoju w sprawdzony model biznesowy oraz jasno zdefiniowany MVP.
    1 miesiąc na cały etap rozpoznania
    System doradztwa finansowego dla Bonnfinanz
    Firma Innowise pomogła Bonnfinanz w stworzeniu internetowego systemu doradztwa i administracji, który umożliwia pracę mobilną oraz bezpośrednią interakcję z klientem.
    Platforma do ładowania pojazdów elektrycznych z elastycznym systemem rozliczeń
    Firma Innowise przyczyniła się do modernizacji platformy e-mobilności SMART/LAB poprzez ulepszenie jej funkcji związanych z rozliczeniami, płatnościami, zarządzaniem transakcjami oraz raportowaniem.
    >50% szybsze rozliczanie i przetwarzanie płatności
    Transformacja cloud-native DevOps firmy FinXP
    Innowise pomogło firmie FinXP zmodernizować infrastrukturę usług finansowych poprzez migrację starszych interfejsów API i aplikacji opartych na języku PHP do architektury natywnej dla chmury.
    11 aplikacje przeniesione do usługi App Service Azure
    100% Infrastruktura jako kod
    Techniczne SEO dla platformy e-commerce
    W ramach projektu Innowise rozwiązano kluczowe problemy techniczne związane z SEO i wydajnością platformy e-commerce firmy Officine 08.
    <500 ms czas odpowiedzi serwera
    5 miesięcy na realizację projektu
    Zobacz studium przypadku
    Client review logo. Opinia klienta
    Technical SEO for e-commerce platform.
    Ciągły rozwój platformy oferującej subskrypcję perfum
    Rozwiązanie Innowise pomogło firmie Scentbird rozszerzyć jej platformę subskrypcyjną, aby umożliwić oferowanie nowych doświadczeń zakupowych oraz rozwój na rynkach międzynarodowych.
    4 lata nieprzerwanego wsparcia
    Zobacz studium przypadku
    Client review logo. Opinia klienta
    Continuous development of a fragrance subscription platform.
    01 / 01
    Close popup icon

    Nasi eksperci ds. cyberbezpieczeństwa posiadają certyfikaty w zakresie

    • CGEIT
    • CRISC
    • CISA
    • CISSP
    • CIPP
    • ISO 31000 / ISO 27001
    • CIA
    • CPA
    • GRCP
    • GRCA
    • Certyfikaty ERM
    • NTIA
    ISO/IEC 27001 certification.

    Dlaczego ocena dojrzałości cyberbezpieczeństwa ma kluczowe znaczenie dla firmy?

    01/03

    Zapobieganie stratom finansowym

    Brak reakcji na słabe punkty krytycznych zasobów organizacji naraża ją na naruszenia, skutkujące utratą lub zawieszeniem działalności i erozją wartości organizacji. Proaktywne usługi oceny cyberbezpieczeństwa zmniejszają koszty reagowania na incydenty i ograniczają konkretne zagrożenia, które powodują poważne ugody prawne.
    02/03

    Spełnianie wymogów zgodności

    Regularne cykle oceny dojrzałości cyberbezpieczeństwa weryfikują zgodność organizacji z przepisami dotyczącymi ochrony danych i regulacjami branżowymi, a także sprawdzają, czy wdrożone przez organizację mechanizmy kontrolne zostały wdrożone przed inspekcjami regulacyjnymi. Wczesna weryfikacja zgodności buduje dodatkową pewność, wzmacniając zaufanie klientów korporacyjnych do stanu bezpieczeństwa organizacji.
    03/03

    Weryfikacja zwrotu z inwestycji w bezpieczeństwo

    Niezależne oceny ujawniają, czy obecne środki bezpieczeństwa zapobiegają złożonym atakom skierowanym na środowisko. Daje to liderom biznesowym wgląd w skuteczność dokonanych inwestycji w cyberbezpieczeństwo, umożliwiając im alokację środków na ulepszenia o największym potencjalnym wpływie.
    01

    Zapobieganie stratom finansowym

    02

    Spełnianie wymogów zgodności

    03

    Weryfikacja zwrotu z inwestycji w bezpieczeństwo

    Wykorzystywane przez nas technologie

    Standardy
    • Benchmarki CIS
    • NIST CSF
    • CRA
    • ISO 27001:
    • SOC 2
    • RODO
    • HIPAA
    • PCI-DSS
    Platformy
    • AWS
    • Microsoft Azure
    • Google Cloud Platform (GCP)
    • Kubernetes
    • Oracle Cloud Infrastructure (OCI)
    • IBM Cloud
    • Alibaba Cloud
    Narzędzia
    • Prowler
    • ScoutSuite
    • Nessus
    • Burp Suite (dla API/Web components).
    Innowise blockchain team.
    Gotowy do zidentyfikowania luk w zabezpieczeniach?

    Nasi eksperci oceniają całe środowisko i dostarczają jasny plan naprawczy.

    Nasza sprawdzona metodologia oceny cyberbezpieczeństwa

    Każdy przeprowadzany przez nas proces oceny przebiega według ustrukturyzowanej sekwencji ze zdefiniowanymi punktami kontrolnymi i jasnymi rezultatami.

    Analiza odkryć i planowania

    Definiujemy zakres oceny i mapujemy krytyczne zasoby, które niosą ze sobą najwyższe ryzyko dla operacji i danych.

    Ocena i zbieranie danych

    Nasi inżynierowie skanują środowiska, aby zrozumieć istniejące mechanizmy kontroli bezpieczeństwa i zidentyfikować słabe punkty konfiguracji.

    Analiza ryzyka związanego z cyberbezpieczeństwem

    Analizujemy zebrane dane, aby odfiltrować fałszywe alarmy i określić rzeczywisty wpływ biznesowy każdego potwierdzonego ryzyka.

    Plan działań naprawczych i raportowanie

    Otrzymasz priorytetowy plan działania z konkretnymi krokami w celu wyeliminowania zidentyfikowanych luk w zabezpieczeniach i zmniejszenia ogólnej ekspozycji na ryzyko.

    Opinie naszych klientów

    Wszystkie opinie (64)

    Byli elastyczni, jeśli chodzi o moje wymagania dotyczące zarządzania projektami, zatrudniając programistów, gdy potrzebowaliśmy podwoić ich liczbę. Deweloperzy pracowali bardzo ciężko, czasami przez całą dobę, aby zrealizować nasz projekt.
    Alex Friedman
    Dyrektor Generalny, Switchbackr Worldwide, Inc.
    5.0
    Przeczytaj pełną recenzję
    Zobacz szczegóły projektu
    Współpraca z Innowise była pozytywnym doświadczeniem. Wzmocnili stabilność naszej platformy internetowej, poprawili zrównoważony rozwój i utrzymali jasną i elastyczną komunikację. Zespół był profesjonalny, niezawodny i naprawdę zainwestował w nasz sukces.
    Ruben Crane
    Dyrektor generalny, LAPRAAC (Los Angeles Police Revolver & Athletic Club)
    5.0
    Przeczytaj pełną recenzję
    Zobacz szczegóły projektu
    Innowise wykazał się wyjątkowym profesjonalizmem i doświadczeniem. Ich zaangażowanie w dotrzymywanie terminów bez uszczerbku dla jakości było szczególnie imponujące. Zarządzanie projektem odbywało się sprawnie, z regularnymi aktualizacjami i komunikacją.
    Miklos Vidak
    Założyciel, WAAS
    5.0
    Przeczytaj pełną recenzję
    Zobacz szczegóły projektu

    FAQ

    Usługi oceny cyberbezpieczeństwa to ustrukturyzowane oceny, które badają infrastrukturę, aplikacje i procesy w celu zidentyfikowania słabych punktów i pomiaru stanu bezpieczeństwa. Dają one organizacjom faktyczny, uszeregowany pod względem ryzyka obraz tego, gdzie są narażone, zanim dojdzie do incydentu.

    Średnio większość organizacji przeprowadza pewnego rodzaju ocenę dojrzałości cyberbezpieczeństwa co najmniej raz w roku i zazwyczaj przeprowadza dodatkowe oceny po wszelkich istotnych wydarzeniach, takich jak migracja do chmury, przejęcia lub wprowadzenie nowego produktu. Częstotliwość oceny może się różnić w zależności od konkretnej branży, wymogów regulacyjnych i częstotliwości zmian w infrastrukturze.

    Oceny podatności katalogują wszystkie znane słabości systemu. Testy penetracyjne pokazują, w jaki sposób prawdziwi napastnicy mogliby wykorzystać te słabości. Ocena podatności i testy penetracyjne mają różne cele i dlatego są bardziej produktywne, gdy są używane razem jako jeden z elementów większego programu bezpieczeństwa.

    Harmonogram oceny cyberbezpieczeństwa zależy od trzech czynników: zakresu oceny, złożoności środowiska i rodzajów ocen, które należy przeprowadzić. Zazwyczaj skoncentrowane zaangażowanie trwa 1-2 tygodnie, a szerszy program trwa 4-6 tygodni. Innowise ustala realistyczny harmonogram projektu podczas fazy ustalania zakresu.

    Nasze usługi oceny ryzyka cyberbezpieczeństwa opierają się na NIST CSF, ISO 27001, CIS Controls, SOC 2, DORA, HIPAA i PCI-DSS, w zależności od kontekstu branżowego. Wybór ram zostanie omówiony podczas stagingu/discovery, aby upewnić się, że ustalenia odnoszą się do wymagań zgodności.

    Tak, ustrukturyzowana ocena mapuje kontrole bezpieczeństwa organizacji do rzeczywistych wymagań zgodności z ramami regulacyjnymi. Wynik zapewnia zespołowi ds. zgodności udokumentowane dowody pokrycia kontroli, zidentyfikowane luki i plan naprawczy dla audytorów.

    Tak, nasze usługi oceny ryzyka cyberbezpieczeństwa obejmują chmurę (np. AWS, Azure, GCP, OCI), a także środowiska hybrydowe/wielochmurowe. Oceniamy konfigurację, kontrolę dostępu, zarządzanie tożsamością i segmentację sieci we wszystkich typach środowisk.

    Przestrzegamy podpisanej umowy NDA i mamy ścisłe protokoły przetwarzania danych ograniczające dostęp inżynierów do danych potrzebnych do wykonania zadania. Dane klienta nie są przechowywane po okresie zaangażowania, a dostarczanie ustaleń odbywa się za pośrednictwem bezpiecznych, szyfrowanych kanałów.

    Pokaż więcej Pokaż mniej
    Customer support icon.

    Zachęcamy do rozmowy, by uzyskać potrzebne informacje.

      Skontaktuj się z nami

      Umów się na rozmowę lub wypełnij poniższy formularz, a my odezwiemy się do Ciebie po przetworzeniu Twojego zgłoszenia.

      Wyślij nam wiadomość głosową
      Załącz dokumenty
      Prześlij plik

      Można załączyć 1 plik o rozmiarze do 2 MB. Prawidłowe formaty plików: pdf, jpg, jpeg, png.

      Klikając "Wyślij", wyrażasz zgodę na przetwarzanie Twoich danych osobowych przez Innowise zgodnie z naszą Polityką prywatności w celu przekazania Ci odpowiednich informacji. Podając numer telefonu, zgadzasz się na kontakt za pośrednictwem połączeń głosowych, SMS-ów lub komunikatorów. Mogą obowiązywać opłaty za połączenia, wiadomości i transmisję danych.

      Możesz także wysłać swoje zapytanie
      na contact@innowise.com
      Co dalej?
      1

      Po otrzymaniu i przeanalizowaniu Twojego zapytania skontaktujemy się z Tobą, aby omówić szczegółowe wymagania dotyczące projektu i podpisać umowę o zachowaniu poufności (NDA).

      2

      Po zapoznaniu się z Twoimi potrzebami i oczekiwaniami nasz zespół przygotuje propozycję realizacji projektu, uwzględniającą zakres prac, liczebność zespołu, przewidywany czas realizacji i szacunkowe koszty.

      3

      Zorganizujemy spotkanie w celu omówienia oferty i ustalenia szczegółów.

      4

      Na koniec podpiszemy umowę, błyskawicznie rozpoczynając pracę nad projektem.

      Interesują Cię inne usługi?

      arrow