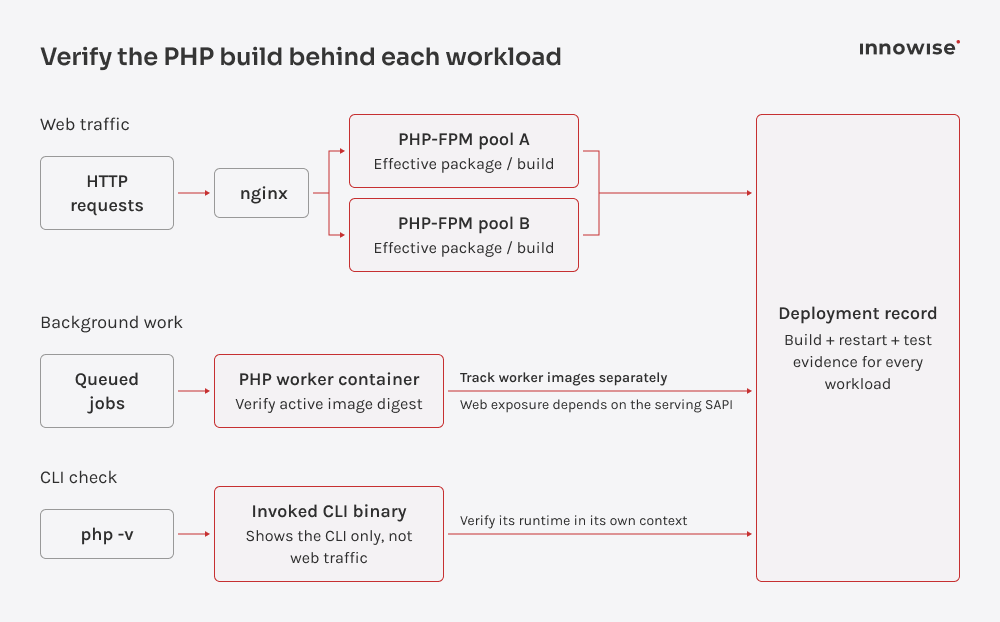
Kontrollera den aktiva runtime-miljön. Granska din webbserverkonfiguration för att identifiera PHP-modulen, FPM-poolen eller den inbäddade SAPI:n som hanterar förfrågningar. Bekräfta versionen med hjälp av åtkomstbegränsad diagnostik och ta bort eventuella tillfälliga ändpunkter efteråt. Exponera aldrig phpinfo() eller en versionsändpunkt offentligt.
Kontrollera installerade paket. På Ubuntu med PHP 8.3 visar dessa skrivskyddade kommandon installerade paket och tillgängliga versioner:
dpkg-query -W 'php8.3*'
apt-cache policy php8.3-fpm
Anpassa paketnamnen efter din PHP-gren och jämför de installerade versionerna med leverantörens säkerhetsmeddelande eller paketets ändringslogg. Linux-leverantörer kan backporta korrigeringar till äldre PHP-versioner. Ubuntu listar till exempel följande uppdaterade versioner:
Båda innehåller de relevanta korrigeringarna trots sina lägre versionsnummer. Kontrollera Ubuntus säkerhetsmeddelande.
Korrigera och distribuera på nytt. Installera de korrigerade paketen. För containrar ska du registrera hashvärdet för den körande bilden, uppdatera sårbara PHP-basbilder, bygga om och distribuera på nytt berörda arbetsbelastningar, inklusive köarbetare.
Verifiera resultatet. Starta om eller byt ut berörda PHP-arbetare och bekräfta att körande processer och containrar använder uppdaterade versioner eller verifierade leverantörsbackports. Dokumentera paketversioner, digester för den körande bilden, detaljer om omstart och verifieringsresultat.
PHP 8.1 och tidigare versioner stöds inte längre uppströms, även om vissa leverantörer fortfarande tillhandahåller säkerhetsbackports. Kontrollera om din installerade version omfattas och uppgradera om så inte är fallet. Säkerhetsstödet för PHP 8.2 upphör den 31 december 2026, så kombinera eventuella kortsiktiga patchar med en uppgraderingsplan. Du hittar den fullständiga tidsplanen för support i PHP-supportschemat.

 Anlita oss
 Om oss




 Kundrecension