Usługi testowania penetracyjnego aplikacji internetowych

Nasz kompleksowy usługi testowania penetracyjnego aplikacji internetowych zapewniamy wyraźny wgląd w ryzyko, który ujawnia, w jaki sposób Twoja aplikacja internetowa może zostać naruszona. Pomagamy dostrzec pęknięcia i słabe punkty, zanim staną się one bolączkami biznesowymi.

1,600+

ukończonych projektów

3,500+

Eksperci IT

40+

branż

Świadczone przez nas usługi testów penetracyjnych aplikacji internetowych

Innowise przeprowadza ukierunkowane oceny bezpieczeństwa w celu walidacji mechanizmów ochrony, kontroli dostępu i logiki biznesowej w systemach internetowych.

  • Testy zewnętrzne
  • Uwierzytelnione testowanie
  • Testowanie zaplecza
  • Walidacja logiczna
  • Ponowne testowanie

Zewnętrzne testowanie aplikacji internetowych

Oceniamy stan bezpieczeństwa publicznie dostępnych komponentów aplikacji, w tym otwartych punktów końcowych, pól wejściowych i logiki po stronie klienta. Na tej podstawie oceniamy zagrożenia ze strony osób trzecich i prawdopodobieństwo uzyskania dostępu do aplikacji. 

Software engineer conducting quality assurance tests for eCommerce on a laptop.

Testowanie uwierzytelnione i oparte na rolach

Badamy zarządzanie sesjami i obsługę tokenów JWT, egzekwowanie separacji ról i mechanizmy kontroli dostępu w uwierzytelnionych strefach aplikacji, odkrywając potencjalne ścieżki poziomej i pionowej eskalacji uprawnień.

IT team collaborating on projects, with a developer focused on code and a teammate discussing tasks by phone.

Testowanie API i logiki backendu

Badamy architekturę zaplecza i różne interfejsy API REST, GraphQL lub SOAP, aby ujawnić podstawowe luki strukturalne, które wpływają na integralność danych i skuteczność mechanizmów autoryzacji.

Banking API gateway integration.

Logika biznesowa i walidacja przepływu pracy

Identyfikujemy ukryte problemy związane z bezpieczeństwem, które można znaleźć w złożonych przepływach pracy aplikacji, takich jak bramki płatności i wieloetapowe koszyki zakupowe, które standardowe automatyczne kontrole powierzchni często pomijają.

Business meeting focused on digital transformation and workflow automation in a modern glass office.

Weryfikacja ponownego testowania aplikacji internetowych

Po opublikowaniu poprawek przez zespół programistów, nasze ukierunkowane ponowne testy weryfikują, czy wcześniej zidentyfikowane słabości zostały naprawione, a kolejne poprawki nie tworzą nowych punktów narażenia.

Security specialist auditing web application code, hands typing on a keyboard with code overlays in a modern tech setting.
Zewnętrzne testowanie aplikacji internetowych

Oceniamy stan bezpieczeństwa publicznie dostępnych komponentów aplikacji, w tym otwartych punktów końcowych, pól wejściowych i logiki po stronie klienta. Na tej podstawie oceniamy zagrożenia ze strony osób trzecich i prawdopodobieństwo uzyskania dostępu do aplikacji.

Software engineer conducting quality assurance tests for eCommerce on a laptop.
Testowanie uwierzytelnione i oparte na rolach

Badamy zarządzanie sesjami i obsługę tokenów JWT, egzekwowanie separacji ról i mechanizmy kontroli dostępu w uwierzytelnionych strefach aplikacji, odkrywając potencjalne ścieżki poziomej i pionowej eskalacji uprawnień.

IT team collaborating on projects, with a developer focused on code and a teammate discussing tasks by phone.
Testowanie API i logiki backendu

Badamy architekturę zaplecza i różne interfejsy API REST, GraphQL lub SOAP, aby ujawnić podstawowe luki strukturalne, które wpływają na integralność danych i skuteczność mechanizmów autoryzacji.

Banking API gateway integration.
Logika biznesowa i walidacja przepływu pracy

Identyfikujemy ukryte problemy związane z bezpieczeństwem, które można znaleźć w złożonych przepływach pracy aplikacji, takich jak bramki płatności i wieloetapowe koszyki zakupowe, które standardowe automatyczne kontrole powierzchni często pomijają.

Business meeting focused on digital transformation and workflow automation in a modern glass office.
Weryfikacja ponownego testowania aplikacji internetowych

Po opublikowaniu poprawek przez zespół programistów, nasze ukierunkowane ponowne testy weryfikują, czy wcześniej zidentyfikowane słabości zostały naprawione, a kolejne poprawki nie tworzą nowych punktów narażenia.

Security specialist auditing web application code, hands typing on a keyboard with code overlays in a modern tech setting.
Hays logo.Spar logo. Tietoevry logo. BS2 logo. Digital science logo. GMV. CBQK.QA logo. Topcon logo.NTT Data logo. Familux Resorts logo. LAPRAAC logo.
Hays logo.Spar logo. GMV. Tietoevry logo. BS2 logo. Digital science logo. CBQK.QA logo. GMV.
Hays logo.Spar logo. GMV. Tietoevry logo. BS2 logo. Digital science logo. CBQK.QA logo.
Topcon logo.NTT Data logo. Familux Resorts logo. LAPRAAC logo.

Co zyskasz dzięki usługom testów penetracyjnych sieci

Widoczność słabych punktów warstwy aplikacjiOcena ta zapewnia wysoki stopień widoczności luk w zabezpieczeniach aplikacji internetowych w odniesieniu do ochrony danych i ogólnej dostępności usług. Otrzymujesz dokładną mapę luk strukturalnych, aby podejmować rozsądne decyzje techniczne.
Zatwierdzone granice dostępu i autoryzacjiProces testowania zapewnia, że mechanizmy uwierzytelniania i kontroli dostępu oparte na rolach działają dokładnie tak, jak zamierzano. Właściciele firm zyskują również pewność, że wrażliwe dane użytkowników są odizolowane od wszystkich innych użytkowników w całej aplikacji / witrynie.
Zmniejszona ekspozycja na ryzyko w warstwie aplikacjiTo zaangażowanie zapewnia znaczną redukcję ryzyka poprzez priorytetyzację i identyfikację luk w zabezpieczeniach o dużym wpływie. Zyskasz lepsze zrozumienie, jak ograniczyć ryzyko dla najcenniejszych zasobów korporacyjnych i utrzymać ogólną integralność swoich systemów.
Priorytetowe działania naprawcze i poprawkiUstrukturyzowane ustalenia kierują uwagę działu IT na rażące kwestie bezpieczeństwa. Zespoły korzystają z jasnej hierarchii luk w zabezpieczeniach, co pozwala im odpowiednio przydzielać zasoby i stosować poprawki tam, gdzie mają one największe znaczenie.
Ulepszone zarządzanie bezpieczeństwem wewnętrznymOceny bezpieczeństwa usprawniają wewnętrzne programy zarządzania ryzykiem, dostarczając praktycznych, bardzo szczegółowych informacji technicznych. Są one wykorzystywane do opracowywania długoterminowych planów bezpieczeństwa i ciągłego ulepszania infrastruktury.
Odkryj ukryte zagrożenia dzięki pentestowi usług sieciowych

Historie sukcesu i studia przypadków

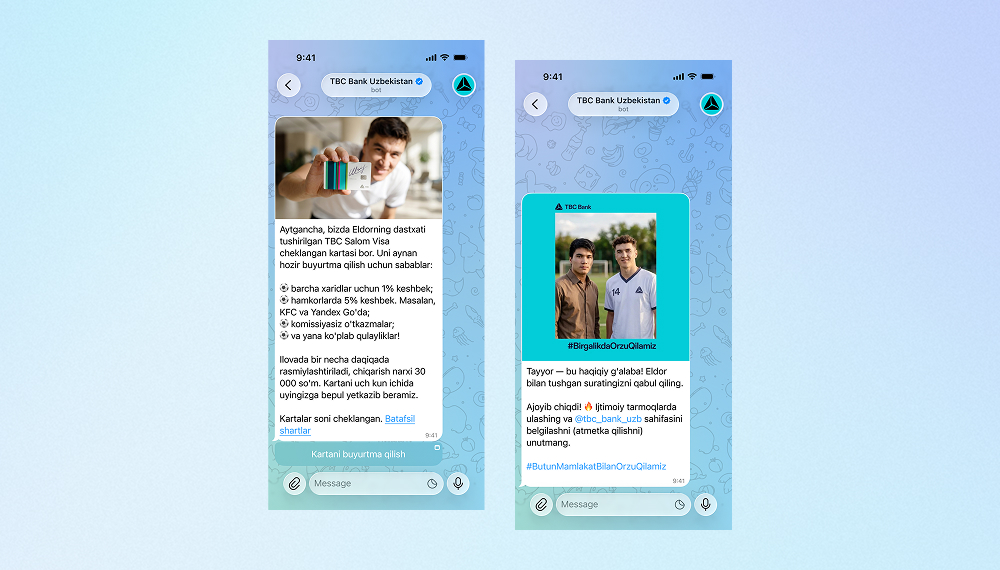
Bot oparty na sztucznej inteligencji na potrzeby kampanii marketingowej TBC Banku
Firma Innowise stworzyła dwujęzycznego bota na Telegramie, który generuje selfie tworzone przez sztuczną inteligencję z udziałem gwiazdy piłki nożnej, pełniącej rolę ambasadora marki TBC Bank.
3000 zaangażowani użytkownicy
2 obsługiwane języki
Zobacz studium przypadku
Client review logo. Opinia klienta
AI Telegram bot..
Określenie strategii produktowej dla platformy pożyczkowej Bitlendex opartej na bitcoinie
W ramach projektu Innowise rozwiązano kluczowe problemy techniczne związane z SEO i wydajnością platformy e-commerce firmy Officine 08.
1 miesiąc na cały etap rozpoznania
System doradztwa finansowego dla Bonnfinanz
Firma Innowise pomogła Bonnfinanz w stworzeniu internetowego systemu doradztwa i administracji, który umożliwia pracę mobilną oraz bezpośrednią interakcję z klientem.
Udoskonalenie platformy ładowania pojazdów elektrycznych z elastycznym rozliczaniem i płatnościami
Firma Innowise przyczyniła się do modernizacji platformy e-mobilności SMART/LAB poprzez ulepszenie jej funkcji związanych z rozliczeniami, płatnościami, zarządzaniem transakcjami oraz raportowaniem.
>50% szybsze rozliczanie i przetwarzanie płatności
Transformacja cloud-native DevOps firmy FinXP
Innowise pomogło firmie FinXP zmodernizować infrastrukturę usług finansowych poprzez migrację starszych interfejsów API i aplikacji opartych na języku PHP do architektury natywnej dla chmury.
11 aplikacje przeniesione do usługi App Service Azure
100% Infrastruktura jako kod
SEO dla e-commerce i udoskonalenia starszej platformy dla Officine 08
W ramach projektu Innowise rozwiązano kluczowe problemy techniczne związane z SEO i wydajnością platformy e-commerce firmy Officine 08.
<500 ms czas odpowiedzi serwera
5 miesięcy na realizację projektu
Zobacz studium przypadku
Client review logo. Opinia klienta
E-commerce SEO and legacy platform improvements for Officine 08.
Rozwój platformy subskrypcyjnej z perfumami dla Scentbird
Rozwiązanie Innowise pomogło firmie Scentbird rozszerzyć jej platformę subskrypcyjną, aby umożliwić oferowanie nowych doświadczeń zakupowych oraz rozwój na rynkach międzynarodowych.
4 lata nieprzerwanego wsparcia
Zobacz studium przypadku
Client review logo. Opinia klienta
Development of a subscription perfume platform for Scentbird.
Rozwój platformy cyfrowej Promove™
Opracowaliśmy i zapewniliśmy wsparcie techniczne dla wielojęzycznej platformy cyfrowej, która ułatwia zarządzanie usługami w zakresie rozwoju kariery, przywództwa, zespołów oraz rozwoju organizacyjnego.
4 obsługiwane języki
2-letni długotrwałe wsparcie
01 / 01
Close popup icon

Dlaczego warto wybrać Innowise jako firmę przeprowadzającą testy penetracyjne sieci?

As a leading web application penetration testing company with 75% of middle and senior-level security engineers and 93% of clients returning for follow-on engagements, we bring the depth and continuity that enterprise penetration testing programs require.

Cykl życia usług testów penetracyjnych sieci

Usługi Innowise w zakresie testów penetracyjnych stron internetowych koncentrują się na przejrzystej metodologii, która obejmuje dobrze zdefiniowany zakres, jasną komunikację i niezawodną dostawę.

Definicja zakresu i przegląd aplikacji

Nasi inżynierowie definiują granice testów i zbierają wszystkie niezbędne informacje na temat architektury aplikacji.

Modelowanie zagrożeń i planowanie testów

Tworzymy ukierunkowany plan testów w oparciu o architekturę aplikacji, przepływy danych i logikę biznesową, aby zidentyfikować powierzchnie ataku i wektory ryzyka.

Kontrolowane wykonywanie testów penetracyjnych

Przeprowadzając ręczne i zautomatyzowane testy bezpieczeństwa w uzgodnionym zakresie, symulujemy te same scenariusze ataków, których doświadczyłbyś w rzeczywistym środowisku.

Weryfikacja podatności i ocena ryzyka

Wszystkie nasze ustalenia są ręcznie weryfikowane, dzięki czemu możemy wyeliminować fałszywe alarmy i dokładnie określić wpływ każdej znalezionej luki na biznes.

Wskazówki dotyczące raportowania i środków zaradczych

Każdy dostarczany przez nas raport zawiera uporządkowaną i uszeregowaną pod względem ważności listę ustaleń oraz gotowe dla deweloperów wskazówki dotyczące działań naprawczych.

Ponowne testowanie i weryfikacja stanu bezpieczeństwa

Po zastosowaniu poprawek ponownie testujemy obszary, na które podatność ma wpływ, aby potwierdzić, że słabe punkty zostały usunięte.

Kalkulator kosztów Pentest

Odpowiedz na kilka prostych pytań. Pomoże nam to szybciej zrozumieć Twoje potrzeby i podać dokładną wycenę, zamiast zgadywania.

* Wszystkie pola są wymagane

    Dziękuję!

    Wiadomość została wysłana.
    Przetworzymy Twoją prośbę i skontaktujemy się z Tobą tak szybko, jak to możliwe.

    Wstępne oszacowanie

    Liczba godzin
    Zakres czasu
    Wstępny zespół

    Informujemy, że oszacowanie i harmonogram podane informacje mają charakter wstępny i niewiążący. Są one oparte wyłącznie na wstępnych dostępnych informacjach i zakładają podstawową funkcjonalność. Bardziej szczegółowe i bardziej szczegółowe i dokładne szacunki, wraz z dopracowanym / etapowym harmonogramem projektu, zostaną udostępnione wkrótce po tym, jak wezwanie do odkrycia.

    Potrzebujesz usług testów penetracyjnych?

    Porozmawiaj z naszymi ekspertami ds. bezpieczeństwa i określ zakres testów penetracyjnych już dziś.

    Opinie naszych klientów

    Wszystkie opinie (64)

    Innowise potrafi wdrażać nowe funkcje szybciej, niż byłby w stanie to zrobić zespół wewnętrzny. Komunikacja z nimi jest bardzo płynna i nastawiona na rozwiązania. Ogólnie rzecz biorąc, tempo, w jakim dostarczają wysokiej jakości kod źródłowy, jest niewiarygodne.
    Kevin Day
    Założyciel i prezes, Trumpet
    5.0
    Przeczytaj pełną recenzję
    Zobacz szczegóły projektu
    Współpraca z Innowise była pozytywnym doświadczeniem. Wzmocnili stabilność naszej platformy internetowej, poprawili zrównoważony rozwój i utrzymali jasną i elastyczną komunikację. Zespół był profesjonalny, niezawodny i naprawdę zainwestował w nasz sukces.
    Ruben Crane
    Dyrektor generalny, LAPRAAC (Los Angeles Police Revolver & Athletic Club)
    5.0
    Przeczytaj pełną recenzję
    Zobacz szczegóły projektu
    Podczas naszej współpracy Innowise wykazało się niezwykłymi umiejętnościami adaptacji i rygorem technicznym. Płynnie zeskalowali swój zespół, by dopasować się do naszych zmiennych potrzeb, wdrażając nawet dwa kompletne zespoły.
    Kristin Veck
    Lead Engineer, Think of Us
    5.0
    Przeczytaj pełną recenzję
    Zobacz szczegóły projektu

    FAQ

    Tak, analizujemy te krytyczne luki w zabezpieczeniach. Oznacza to, że identyfikujemy wstrzyknięcia, skrypty cross-site i inne wady strukturalne aplikacji internetowych, aby pomóc zablokować dostęp do poufnych danych.

    Nie, zautomatyzowane skanowanie obejmuje tylko poziom powierzchni, a wykwalifikowani inżynierowie bezpieczeństwa zweryfikują złożoną logikę biznesową, prześledzą wieloetapowe ataki i zweryfikują wszelkie ustalenia, których nie można wiarygodnie znaleźć za pomocą zautomatyzowanego narzędzia.

    Ustalamy priorytety testowania komponentów w oparciu o ich podstawową wartość biznesową. Na przykład obszary wysokiego ryzyka, w tym przetwarzanie płatności, prywatne dane i logika o krytycznym znaczeniu, są niemal natychmiast poddawane ręcznej weryfikacji.

    Zakres obejmuje interfejsy frontendowe, backendowe API, mechanizmy autoryzacji i wewnętrzną logikę aplikacji. Wspólnie z zespołem dokładnie określamy pełny zakres testu podczas wstępnej sesji planowania projektu.

    Nasz zespół sporządza raport przedstawiający zalecane działania mające na celu usunięcie problemów wykrytych podczas każdego zaangażowania. Zespoły programistów wykorzystują go jako systematyczny plan naprawczy.

    Nie ma ustalonych ram czasowych dla testów penetracyjnych aplikacji internetowych, ponieważ każda aplikacja ma swoje unikalne cechy i poziom złożoności. Jednak proste zlecenia zwykle trwają około 1-2 tygodni, a większe aplikacje lub te, które zawierają wiele komponentów, mogą wymagać 3-4 tygodni (w tym czas potrzebny na sporządzenie raportu).

    Naszym celem jest zminimalizowanie zakłóceń operacyjnych w systemach produkcyjnych podczas każdej oceny. Wszelkie testy systemu będą przeprowadzane w środowisku przejściowym lub w ramach harmonogramu konserwacji, w oparciu o wcześniejszą zgodę.

    Tak, każdy przeprowadzany przez nas test penetracyjny zawsze obejmuje kompleksowy ponowny test. Podczas tego procesu zweryfikujemy poprawki, aby upewnić się, że działają poprawnie, a także upewnimy się, że nie pojawiły się żadne nowe problemy.

    Pokaż więcej Pokaż mniej
    Customer support icon.

    Zachęcamy do rozmowy, by uzyskać potrzebne informacje.

      Skontaktuj się z nami

      Umów się na rozmowę lub wypełnij poniższy formularz, a my odezwiemy się do Ciebie po przetworzeniu Twojego zgłoszenia.

      Wyślij nam wiadomość głosową
      Załącz dokumenty
      Prześlij plik

      Można załączyć 1 plik o rozmiarze do 2 MB. Prawidłowe formaty plików: pdf, jpg, jpeg, png.

      Klikając "Wyślij", wyrażasz zgodę na przetwarzanie Twoich danych osobowych przez Innowise zgodnie z naszą Polityką prywatności w celu przekazania Ci odpowiednich informacji. Podając numer telefonu, zgadzasz się na kontakt za pośrednictwem połączeń głosowych, SMS-ów lub komunikatorów. Mogą obowiązywać opłaty za połączenia, wiadomości i transmisję danych.

      Możesz także wysłać swoje zapytanie
      na contact@innowise.com
      Co dalej?
      1

      Po otrzymaniu i przeanalizowaniu Twojego zapytania skontaktujemy się z Tobą, aby omówić szczegółowe wymagania dotyczące projektu i podpisać umowę o zachowaniu poufności (NDA).

      2

      Po zapoznaniu się z Twoimi potrzebami i oczekiwaniami nasz zespół przygotuje propozycję realizacji projektu, uwzględniającą zakres prac, liczebność zespołu, przewidywany czas realizacji i szacunkowe koszty.

      3

      Zorganizujemy spotkanie w celu omówienia oferty i ustalenia szczegółów.

      4

      Na koniec podpiszemy umowę, błyskawicznie rozpoczynając pracę nad projektem.

      Interesują Cię inne usługi?

      arrow